
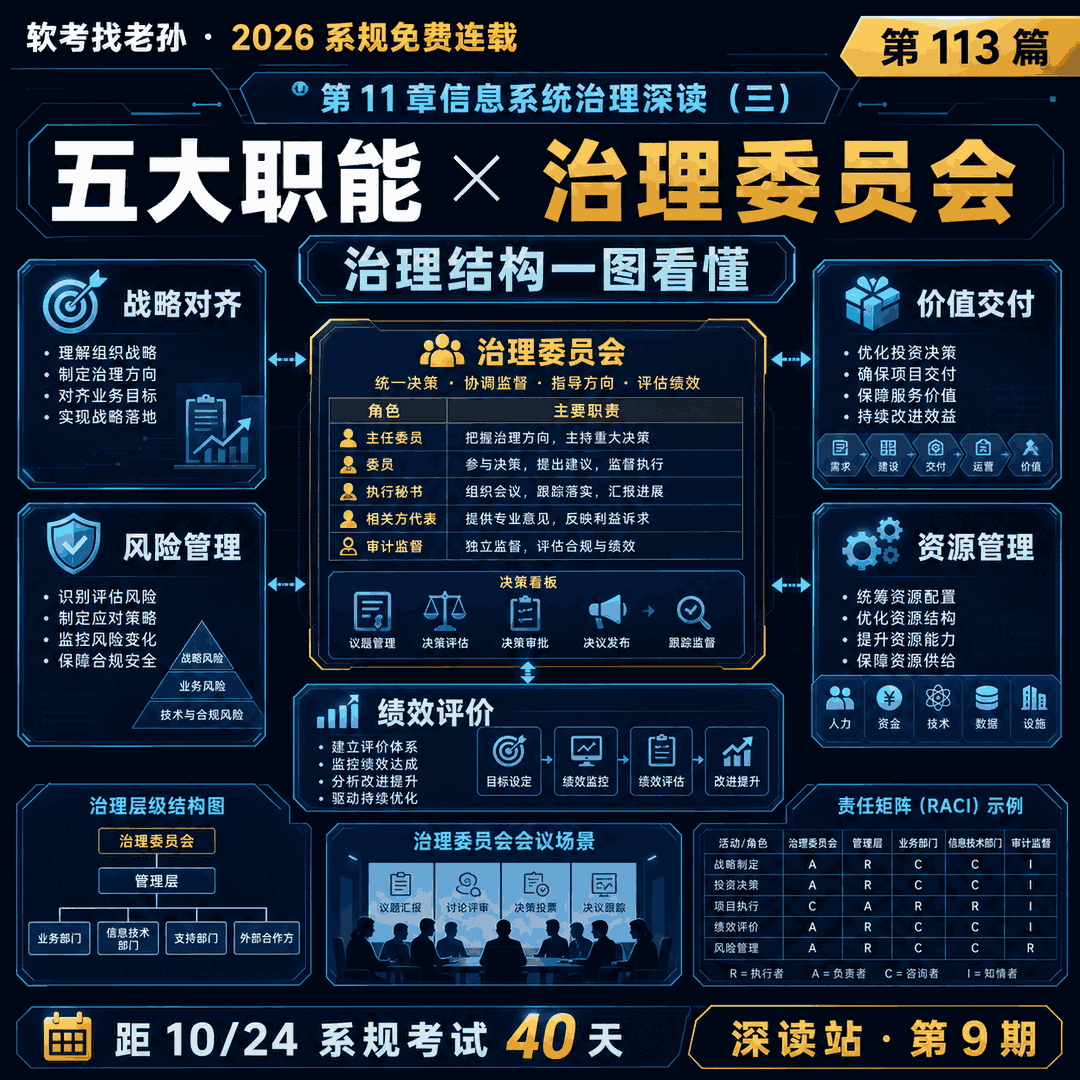
一、先接上前两讲:这一讲补的是"治理怎么运转"
治理这一章,很多同学学完最大的困惑是——概念一大堆,IT 治理、治理体系、治理架构、治理机制、治理域……听着都差不多,考试一考就懵。我帮你把这一讲的定位说清楚:
前两讲解决的是"治理是什么"(治理 vs 管理的区别)和"用什么框架治理"(COBIT)。今天这一讲,解决的是"治理这套东西具体怎么搭、怎么运转"——它由哪几块构成、要决策哪几件大事、由谁来拍板。把这一讲学完,治理这一章的骨架你就立起来了,后面再往里填 COBIT、ITIL 那些细节就不乱了。
给行业外的同学做个场景翻译:你可以把"IT 治理"想象成一个大公司给"信息化这摊事"立的一套管理规矩和决策班子——谁来定方向、谁来拍板花钱、出了风险谁负责、干得好不好谁来评。它不管具体怎么写代码、怎么修服务器(那是"管理"层面的活),它管的是更高一层的"方向和权责"。搞清这个定位,下面就好懂了。
二、IT 治理体系的五大构成:先给你一张全景
教材把 IT 治理体系的构成,归纳成很清晰的五块(对应教材图 11-1)。你先记住这张全景图,它回答了关于治理的五个基本问题:
- IT 定位:IT 应用的期望行为要与业务目标一致——回答"治理的目标是什么"。
- IT 治理架构:业务和 IT 在治理委员会中怎么构成、组织 IT 与各分支机构的 IT 权责边界怎么划——回答"治理由谁来做"。
- IT 治理内容:决策、投资、风险、绩效、管理等——回答"治理做什么"。
- IT 治理流程:统筹、评估、指导、监督——回答"治理怎么做"。
- IT 治理效果:内外评价——回答"治理做得怎么样"。
这里有一个高频考点,你务必记准:IT 治理流程就是"统筹、评估、指导、监督"这八个字。很多同学会把它和别的"四字诀"记混,考试时张冠李戴。你就记死这一组:统筹、评估、指导、监督——治理是"统筹全局、评估现状、指导方向、监督执行",一气呵成。
这五大构成不是五个孤立的框,它们其实连成一个闭环:先摆正 IT 的定位(对齐业务目标),再搭起架构(谁来治、权责怎么分),明确要治的内容(决策、投资、风险、绩效),用流程(统筹、评估、指导、监督)把内容一件件落地,最后用效果(内外评价)回过头检验、再反哺定位和架构。你把它想成一个"定方向→搭班子→明事项→抓落实→看效果→再优化"的循环,就理解了为什么教材要把治理拆成这五块——它对应的正是治理从立到行、再到改进的完整链条。答"治理体系由哪几部分构成"这类题,把这五块连成逻辑说出来,比干巴巴罗列名词更能得分。
三、核心中的核心:IT 治理的 5 项关键决策
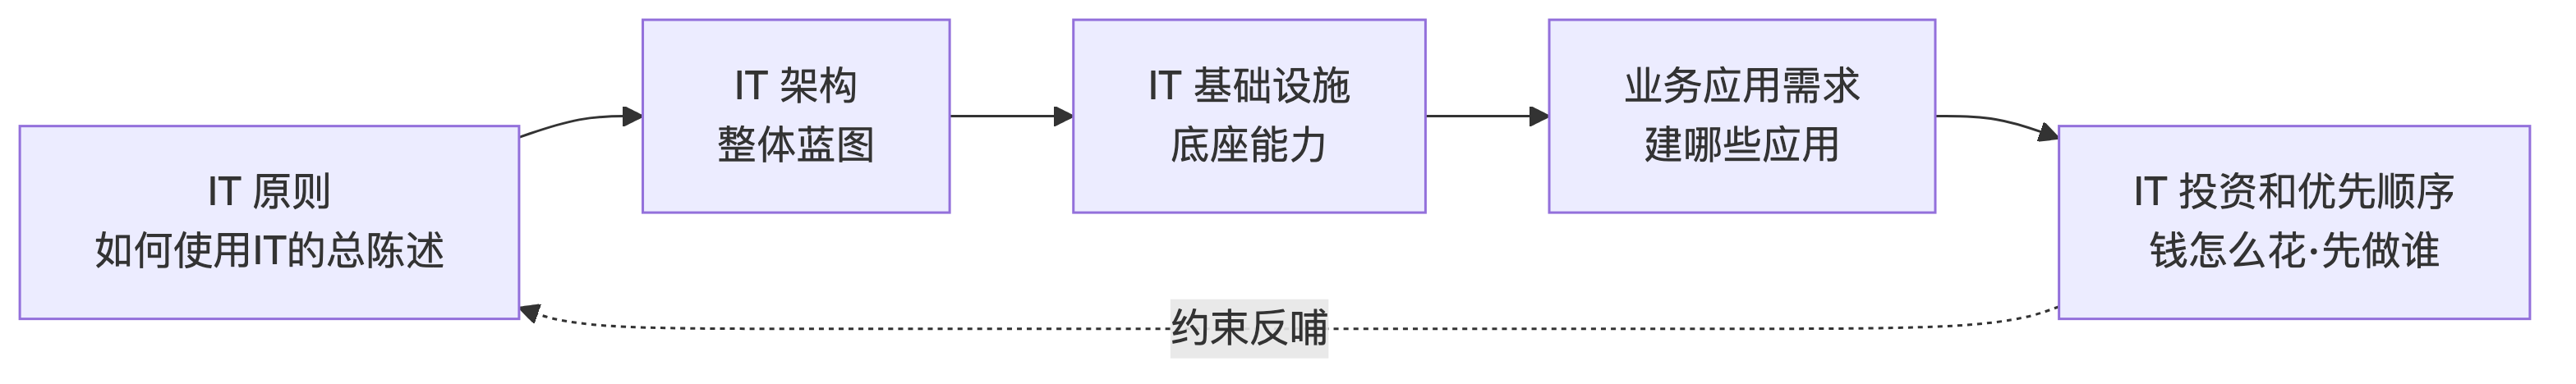
这是今天的重头戏,也是治理里最标准的一个"5"。教材明确讲:有效的 IT 治理必须关注 5 项关键决策(对应教材图 11-2)。我一条条给你讲,并做场景翻译:
- 第一,IT 原则。 组织高层关于"如何使用 IT"的总陈述——相当于给信息化定的"总方针、总基调"。它是最顶层的,驱动着后面所有决策。
- 第二,IT 架构。 在 IT 原则指导下,形成组织的 IT 整体架构(数据、应用、技术怎么搭)。原则定了方向,架构就是落地这个方向的总蓝图。
- 第三,IT 基础设施。 IT 整体架构又决定了基础设施——网络、服务器、平台这些"底座"能提供什么能力。
- 第四,业务应用需求。 基础设施所确定的能力,决定了能基于业务需求构建哪些应用(是买现成的、还是自己开发)。
- 第五,IT 投资和优先顺序。 钱怎么花、先做哪个后做哪个——而且这个投资决策必须为前面的原则、架构、基础设施和应用需求所驱动,不能拍脑袋。
教材把这 5 项决策的关系讲得很清楚,是一条驱动链:IT 原则 → 驱动 IT 架构 → 决定基础设施 → 决定业务应用 → 反过来约束投资和优先顺序。你记住这条链,就不会把五项的顺序记乱。
我用一个大白话的例子帮你把这条链串起来。假设一家单位定的 IT 原则是"数据要全域打通、业务要一网通办"——这是顶层方针(IT 原则)。要实现它,就得设计一套"打通各系统的数据中台 + 统一门户"的整体架构(IT 架构)。这套架构落地,需要相应的服务器、网络、云平台做底座(IT 基础设施)。底座建好了,才能在上面开发"一网通办"的各种业务应用(业务应用需求)。而这一整串要花多少钱、先建门户还是先建中台,就是最后的投资和优先顺序决策——它必须服从前面定的原则和架构,不能反过来"有多少钱办多少事、想到哪建到哪"。你看,五项决策环环相扣,顺序一旦颠倒(比如没定原则就急着投钱建系统),就会建出一堆互不相通、方向各异的"烟囱系统"——这正是很多单位信息化混乱的病根。所以考试爱考这条顺序,不是死抠字,而是它真的反映了信息化该有的决策逻辑。
还有一个特别容易被忽略、却常考的点:教材强调,这 5 项决策里还有个"独特问题"——IT 治理需要确定"每个决策由谁来负责输入、由谁来负责做出决策"。也就是说,治理不光要定"决策什么",还要定"谁说了算、谁提供依据"。这就自然引出了下一节的治理委员会。
四、治理委员会:治理架构的"决策班子"
上一节说到"谁来决策",答案就落在治理组织和治理委员会上。教材在讲 IT 治理体系框架(图 11-3)时明确:IT 治理组织的核心,是治理机构(如 IT 治理委员会等)的设置和权限划分。各治理机构职权怎么分配、机构之间怎么协调,直接决定治理的效率和效能,对 IT 治理的成败起决定性作用。
那具体谁在治理、各管什么?教材把管理层次分成清晰的三层,你答"治理的责权划分"这类题时,就用这三层:
- 最高管理层(如董事会):证实 IT 战略与业务战略是否一致、通过明确的期望和衡量手段交付 IT 价值、指导 IT 战略、平衡当前和未来发展的投资、指导信息和数据资源的分配。一句话,管"方向和大钱"。
- 执行管理层:制定 IT 目标、分析新技术的机遇和风险、建设关键过程与核心竞争力、分配责任、定义规程、衡量业绩、管理风险。一句话,管"落地和执行"。
- 业务及服务执行层:信息和数据服务的提供和支持、IT 基础设施的建设和维护、IT 需求的提出和响应。一句话,管"具体干活"。
治理委员会,通常就是由最高管理层和执行管理层的关键人物、加上业务与 IT 双方代表组成的一个"决策班子"。它存在的意义,就是把前面那 5 项关键决策"该谁输入、该谁拍板"落到实处。给行业外同学翻译一下:它有点像公司里专门管信息化的"董事会+专家委员会"——重大方向和投资,由这个班子集体议定,而不是某个技术主管一个人说了算。
那治理委员会具体议些什么?教材里对应的就是那 5 项关键决策和治理内容:比如审议 IT 总原则和整体架构(未来三年信息化往哪走)、拍板重大 IT 投资和优先顺序(今年的钱先投哪个系统)、审定重要业务应用需求(哪些需求该做、哪些砍掉)、统筹跨部门的数据共享和权责边界(谁的数据谁负责、怎么打通)、监督重大项目和信息安全风险。你注意到没有——委员会议的这些事,恰恰就是 5 项关键决策加上风险、绩效。所以治理委员会不是一个"摆设机构",它是让那 5 项决策"有人拍板、拍板算数"的组织保障。没有这个班子,前面讲的决策和内容全都会落空——这也是案例里"信息化各自为政"的根子所在。
五、IT 治理的 6 大核心内容(论文和高分题的加分点)
如果题目问"IT 治理的核心内容/核心域有哪些",你就调用教材图 11-4 的6 个方面。这块在治理方向的论文里也极其好用:
- 组织职责:明确信息部门和业务部门的关系与责任,划清信息系统的所有者、建设者、管理者、监控者。
- 战略匹配:让 IT 建设与组织战略相匹配,这是 IT 贡献业务价值的重要驱动力。
- 资源管理:优化 IT 投资和 IT 资源(人、应用系统、信息、基础设施)的分配,做好人员培训与发展。
- 价值交付:通过对 IT 项目全生命周期的管理,在预算、时间、成本、质量范围内实现预期业务价值——价值交付就是创造业务价值。
- 风险管理:确保 IT 资产安全、灾难恢复、信息资源安全和人员隐私——风险管理就是保护业务价值。
- 绩效管理:追踪监视 IT 战略、项目实施、资源使用、服务提供和业务流程的绩效,常用工具是平衡计分卡。教材强调:没有绩效管理,任何一个治理域都无法有效进行。
记这 6 个,我给你一句串记:职责先定、战略对齐、资源配好、价值交出、风险兜住、绩效评清。
六、IT 治理机制:让决策真正落地的四套机制
光有决策和班子还不够,还得有让决策落地的机制。教材讲,IT 治理机制是四套机制的综合体,相辅相成:
- 决策机制:保障 IT 决策与组织的业绩目标、战略目标相匹配。
- 执行机制:保证治理的良好运作、决策被执行。
- 风险控制机制:降低 IT 活动风险,实现价值效益。
- 协调机制:发挥治理的协调效应,让各方劲往一处使。
教材还给了建立治理机制的三条原则,好记又常考:简单(明确定义谁承担什么责任和目标)、透明(机制怎么运作要清清楚楚,让被影响或想挑战决策的人都看得懂)、适合(让处在最佳位置的人去做特定决策)。简单、透明、适合——六个字记住。
七、治理这一章最容易记乱的几组数字,一次帮你分清
治理这一章之所以难,很大程度上是因为里面"N 个 M 大"太多,考试专挑这些让你张冠李戴。我把它们摆到一起,你一次分清、彻底记牢:
- 五大构成(治理体系由什么组成):定位、架构、内容、流程、效果。关键词是"体系构成"。
- 四字流程(治理怎么运转):统筹、评估、指导、监督。关键词是"流程",注意是四个字,不是五个。
- 5 项关键决策(治理要拍板哪几件大事):IT 原则、IT 架构、IT 基础设施、业务应用需求、IT 投资和优先顺序。关键词是"决策",注意有驱动顺序。
- 6 大核心内容(治理管哪几摊):组织职责、战略匹配、资源管理、价值交付、风险管理、绩效管理。关键词是"核心内容/域",注意是六个。
- 四大机制(靠什么让决策落地):决策、执行、风险控制、协调。关键词是"机制"。
- 三个管理层次(谁在治理):最高管理层、执行管理层、业务及服务执行层。关键词是"层次"。
考试最爱设的坑,就是把"流程四字(统筹评估指导监督)"和"关键决策 5 项"混着问,或者把"6 大核心内容"说成"5 大"来诈你。你答题前先在心里定位:题目问的是"构成、流程、决策、内容、机制、还是层次"——先认准它问的是哪一组,再往外倒对应的词,就不会串。这个"先定位是哪一组"的习惯,是治理章拿满分的关键。
我再教你一个记这些数字的土办法:构成 5、流程 4(字)、决策 5、内容 6、机制 4、层次 3。你把"5-4-5-6-4-3"这串数字连它对应的关键词过几遍,考场上就不会数字对不上名字了。
八、这一讲在三科里怎么考
治理这一章是 S 档,三科都爱出,你要心里有数:
- 综合知识:直接考记忆点——治理流程四字(统筹、评估、指导、监督)、5 项关键决策的名称和驱动顺序、6 大核心内容、三个管理层次的职责、治理机制四机制、机制原则三词。这些都是"背到就得分"的点。
- 案例分析:给一段"某组织信息化各自为政、投资混乱、权责不清"的材料,让你诊断治理问题、提改进建议。你就用 6 大核心内容、5 项关键决策、三个管理层次去对照诊断。
- 论文:治理是论文的重要方向之一,5 项关键决策、6 大核心内容、治理委员会、治理机制,都是论文主体论述的现成骨架。
九、治理不到位长什么样:一个案例视角的诊断示范
光记框架还不够,案例题考的是"你会不会用框架去诊断问题"。我给你描一个治理不到位的典型场景,示范怎么用今天的知识去开药方——这类场景正是案例材料最爱设的。
设想一家单位:各部门各自买系统、各建各的,数据互不相通;上了不少项目,钱花了不少,可业务部门总抱怨"不好用、不解决问题";出了信息安全事件没人牵头处理;年底想评估信息化搞得好不好,却拿不出任何衡量标准。这就是典型的"有信息化建设、没信息系统治理"。
用今天的框架一诊断,问题一目了然:
- 没有治理组织/治理委员会牵头统筹,导致各自为政(对应"治理架构"缺位);
- 5 项关键决策没人统一拍板,IT 原则、架构、投资优先顺序全凭各部门自己拍脑袋(对应"关键决策"缺位);
- 战略匹配没做,IT 建设没对着组织战略走,所以"花了钱不解决问题"(对应 6 大核心内容里的"战略匹配");
- 风险管理缺位,安全事件没人管(对应"风险管理");
- 绩效管理缺位,无法衡量信息化成效(对应"绩效管理")。
开药方也顺理成章:成立 IT 治理委员会统筹决策、明确 5 项关键决策的责权、做好战略匹配、补上风险和绩效管理。你看,框架记熟了,诊断和开方就是"拿框架往材料上套"——这就是案例治理题的标准解法。平时把框架背扎实,考场上照着套就行。
十、治理方向论文怎么用这一讲
如果考场上抽到信息系统治理方向的论文,今天这些内容就是你的主体骨架。给你一个搭法:开头段点明项目和治理背景,主体论述部分按"建治理组织(治理委员会+三层职责)→ 定关键决策(5 项)→ 管核心内容(6 方面)→ 靠机制落地(四机制)"这条线展开,每一块结合你储备项目的实际写。这样一篇治理论文的结构就立住了,既扣教材、又显专业。别忘了配合第 090、107 篇讲的 COBIT,把框架名也带上,专业度更足。
十一、本讲核心考点清单
给你把今天必背的点收成一张清单,考前直接拿去默写:
- IT 治理体系五大构成:定位、架构、内容、流程、效果。
- IT 治理流程四字:统筹、评估、指导、监督。
- IT 治理 5 项关键决策:IT 原则 → IT 架构 → IT 基础设施 → 业务应用需求 → IT 投资和优先顺序(记驱动顺序)。
- 管理层次三层:最高管理层、执行管理层、业务及服务执行层。
- 治理组织核心:治理机构(如 IT 治理委员会)的设置与权限划分。
- IT 治理 6 大核心内容:组织职责、战略匹配、资源管理、价值交付、风险管理、绩效管理。
- IT 治理机制四机制:决策、执行、风险控制、协调;机制原则:简单、透明、适合。
这些点抠准了,治理这一章的综合知识你就拿稳了,案例和论文也有了现成的弹药。治理是 S 档里的重头,值得你多花一天时间反复默写这张清单——它带来的分数回报,在三科里都是实打实的。默到能不看提示、把每一组的名称和数量一字不差地写出来,这一章你就真正拿下了。
十二、明日预告
明天是方法站——系规论文真题"近 3 年方向"统计与押题。到这个阶段,论文该收敛到"重点方向"上突击了。明天我把近几年系规论文考过的方向捋一遍、看清命题规律,再给你一份考前押题的方向清单,帮你把有限的精力压到最可能考的方向上。距考试只剩四十天,方向对了,论文的准备才不会白费力气。我们明天见。
