
一、先搞清等保到底是什么
等保,全称"网络安全等级保护",是我们国家对信息系统实行的一项强制性安全保护制度。教材讲得很清楚:它是指对国家秘密信息、法人和其他组织及公民的专有信息以及公开信息,和存储、传输、处理这些信息的信息资源分等级实行安全保护,对信息安全产品实行按等级管理,对信息安全事件分等级响应、处置。
一句话理解:不同重要程度的系统,安全要求不一样,不能一刀切。银行核心交易系统和一个内部小网站,显然不该用同一套安全标准来管。等保干的就是这件事——按系统的重要程度和"出事后影响多大",把它划到不同的保护等级,等级越高、安全要求越严。
这里要特别强调"强制"两个字。教材里明确提到,信息系统安全等级保护是强制标准。也就是说,够条件的系统必须定级、必须按对应等级做安全建设和测评,这不是"可选项",是合规硬要求。所以在系规的知识体系里,等保是安全规划绕不开的制度基础。你作为将来的系统规划与管理师,遇到信息系统的安全规划,第一反应就该是"这个系统要不要定级、该定几级、按哪一档要求建",这就是等保给你的职业本能。
等保的保护对象,教材归了三大类,你了解个大概即可:一是运营商和服务提供商(电信、广电的基础网络,经营性互联网信息服务组织、数据中心等);二是重要行业(铁路、银行、海关、税务、民航、电力、证券、保险、公安、能源、教育等一长串关系国计民生的行业);三是重要机关(市地级以上党政机关的重要网站和办公信息资源)。看这三类你就明白,等保盯的都是"出事影响面大"的系统。
顺带说一句它在整个第 9 章里的位置,帮你建立坐标感。第 9 章讲信息安全规划,等保属于其中"基于等级保护的信息安全管理体系"这一块。教材把信息安全管理体系分成两条并行的路子:一条是基于 ISO 27001 的信息安全管理体系(也就是 ISMS),另一条就是基于等级保护的信息安全管理体系(也就是等保)。这两条路后面第三节我还会专门提醒你别混。你先记住:等保是我们国家自己的、强制的等级保护路子,而 ISMS 是国际通行的、偏认证管理的路子。今天这篇聚焦等保这一条。
二、核心考点:五个保护等级怎么分
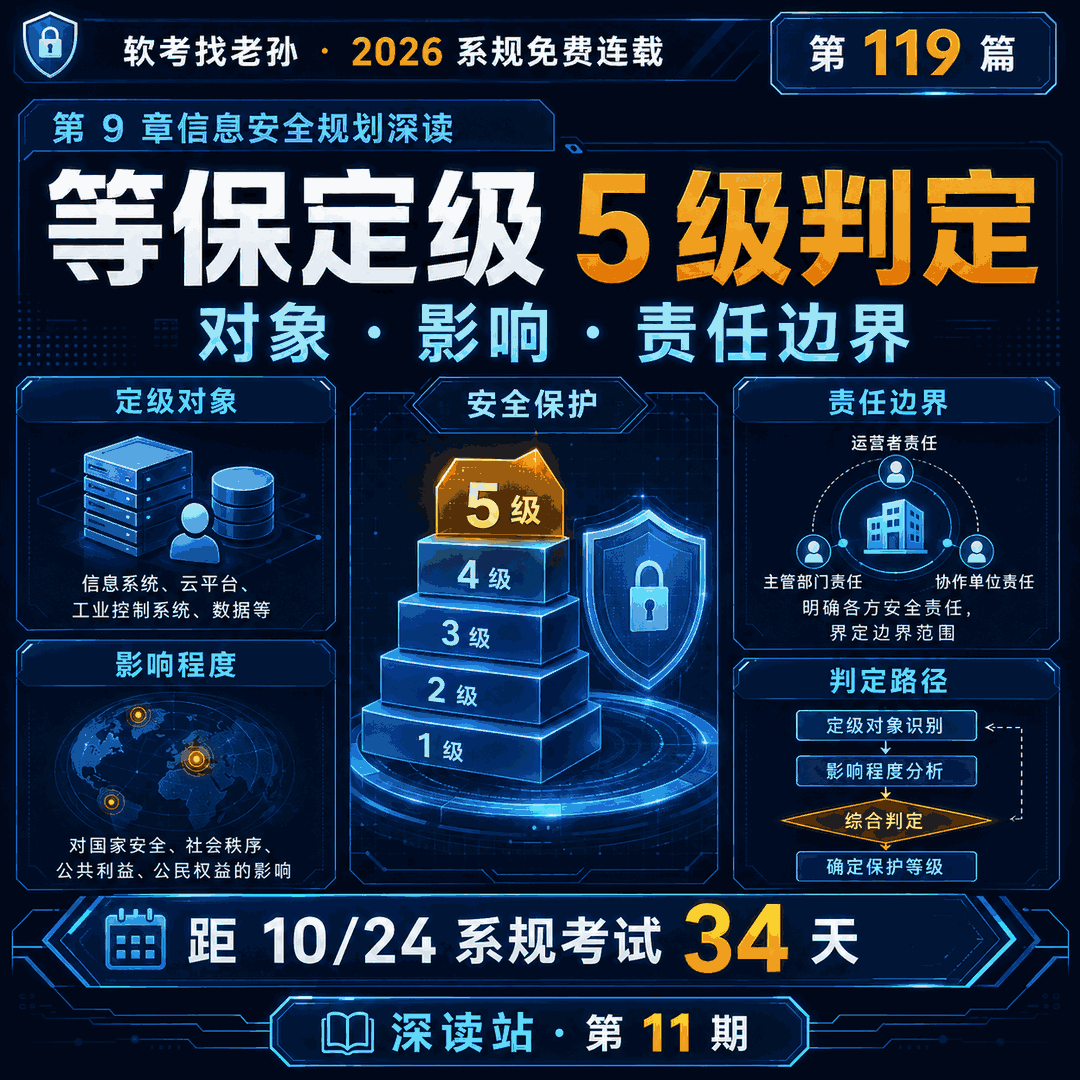
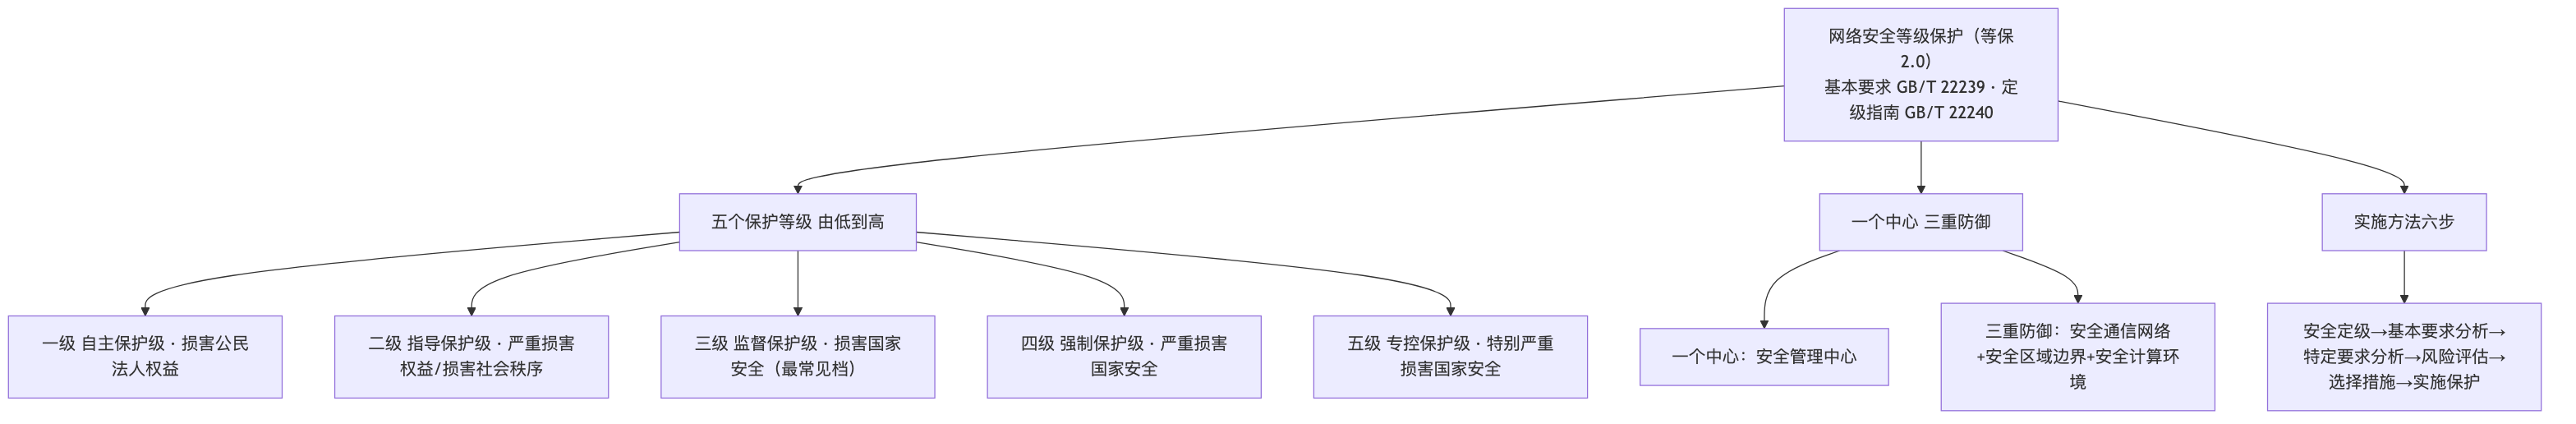
这是全篇的重中之重。等保把保护对象分成五个等级,从第一级到第五级,级别越高、保护要求越严。教材对每一级的定义,落脚点都在同一个逻辑上——"受到破坏后,会造成多大影响、影响到谁"。我把五级按教材原文给你捋一遍,你重点记两样:每一级的名字和它对应的破坏后果范围。
- 第一级(自主保护级):等级保护对象受到破坏后,会对公民、法人和其他组织的合法权益造成损害,但不损害国家安全、社会秩序和公共利益。
- 第二级(指导保护级):受到破坏后,会对公民、法人和其他组织的合法权益产生严重损害,或者对社会秩序和公共利益造成损害,但不损害国家安全。
- 第三级(监督保护级):受到破坏后,会对公民、法人和其他组织的合法权益产生特别严重损害,或者对社会秩序和公共利益造成严重损害,或者对国家安全造成损害。
- 第四级(强制保护级):受到破坏后,会对社会秩序和公共利益造成特别严重损害,或者对国家安全造成严重损害。
- 第五级(专控保护级):受到破坏后,会对国家安全造成特别严重损害。
我教你一个记忆抓手,比死背五段话省力得多。你盯着两条线索的"逐级升级"看:第一条线索是"影响到谁"——从只影响公民法人,逐级抬升到影响社会秩序公共利益,再抬升到影响国家安全;第二条线索是"损害多重"——从损害,到严重损害,到特别严重损害。两条线索一起往上走,级别就一级一级升。
再配上五个等级的名字,帮你锁定顺序:自主 → 指导 → 监督 → 强制 → 专控。你可以这样串:第一级靠"自主"(自己保护即可,影响最小);第二级要"指导";第三级要"监督"(很多面向社会的重要系统就定在这一级);第四级要"强制"(涉及国家安全了);第五级"专控"(专门管控,最高级,对国家安全特别严重损害)。名字本身就暗含了"管控力度逐级加强"的意思,记住这个走势,五级顺序就不会乱。
考场高频考法你心里要有数:一是给你一个系统场景,问"应定为几级"——判断的关键就是套上面两条线索,看它出事后"影响到谁、损害多重";二是直接考某一级的名字或后果,比如"第五级叫什么""第三级受破坏会影响什么"。把名字和后果这两样对应牢,这类题就是送分。
我再带你做几个"定级判定"的小推演,你体会一下这套线索怎么用,考场遇到场景题就有手感了。场景一:某企业内部的一个普通办公信息系统,出了问题也就影响本单位办公、影响的是这家法人自己的权益,不涉及社会秩序、更不涉及国家安全——这种通常就落在第一级或第二级(看损害是"损害"还是"严重损害")。场景二:一个面向社会公众提供服务的重要系统,比如某地面向市民的公共服务平台,一旦被破坏会对社会秩序和公共利益造成严重损害、甚至波及国家安全——这种一般定到第三级,这也是现实中数量最多、最常见的定级档位。场景三:涉及国家关键基础设施、一旦出事会对国家安全造成严重损害的系统,就要往第四级走;而对国家安全造成特别严重损害的极特殊系统,才是第五级。你看,判定的钥匙始终是那两条线索——影响到谁(法人→社会→国家)、损害多重(损害→严重→特别严重),把场景往这两条尺子上一量,几级就出来了。
记的时候还有个小窍门:绝大多数考题和现实系统,答案都集中在第一到第四级,尤其是第三级。第五级"专控保护级"是留给对国家安全有特别严重影响的极少数系统的,一般的业务系统几乎不会定到五级。所以你判断时如果算出来是第五级,先回头核一核题干是不是真到了"国家安全特别严重损害"这个顶格程度,别轻易往最高档上安。
三、别记错:等保用 22239,不是 22080
到了讲标准号这一步,我必须给你敲一个"防错钉子",这是历年最容易失分、也最容易被似是而非带偏的地方。
等保 2.0 是一簇标准,你重点记住两个最核心的:
- 基本安全要求,看 GB/T 22239——《信息安全技术 网络安全等级保护基本要求》,规定了各等级的具体保护要求,是等保 2.0 的核心标准。
- 系统怎么定级,看 GB/T 22240——《信息安全技术 网络安全等级保护定级指南》,规定了定级的流程和方法,是定级的配套标准。
配套的还有几个,了解即可、不用死记:测评看 GB/T 28448,安全设计看 GB/T 25070,实施看 GB/T 25058。你把"基本要求 22239、定级指南 22240"这两个主力记牢就够用了。
这里是重灾区,务必看清:有一个标准号叫 GB/T 22080,它不是等保!22080 是 ISO 27001 的中国等同采用版,讲的是信息安全管理体系(ISMS),和等保完全是两套东西——等保是国家强制的等级保护制度,ISMS 是国际通行的信息安全管理体系认证。两者都是"GB/T + 五位数字"、都在安全领域,长得像、极易混,但内容天差地别。你只要记死一句话:写等保、答等保,用 22239;看到 22080,那是 ISMS,别往等保上套。 这个坑我特意标红,就是不想你在考场上栽进去。
四、"一个中心、三重防御"框架要会说
等保 2.0 除了分级,还有一个高频出现的框架表述,教材原话是——等保充分体现了"一个中心、三重防御"的思想。这八个字建议你直接背下来,选择题和案例里都可能用到。
拆开看:
- 一个中心:指"安全管理中心"。它是统一管控的大脑,负责集中管理和调度。
- 三重防御:指"安全计算环境、安全区域边界、安全通信网络"这三道防线。你可以形象理解为——安全计算环境守住"里面的主机和数据",安全区域边界守住"进出的关口",安全通信网络守住"传输的通道"。三道防线由内到外、层层设防。
同时教材还提到,等保 2.0 强化了可信计算安全技术要求的使用。这是 2.0 相比早期的一个升级点,记一句"等保 2.0 强调可信计算"即可。
我再帮你把这个框架多咂摸一层,你理解得深、就记得牢。等保 2.0 之所以强调"一个中心、三重防御",核心思想是"纵深防御"——安全不能只靠一道墙,要一层套一层。你把它想象成保护一座金库:最外层是"安全通信网络",管的是数据在路上传输的安全;中间层是"安全区域边界",管的是不同安全区域之间进出的关卡,好比金库的大门和门禁;最里层是"安全计算环境",管的是主机、终端、数据库这些真正存放和处理数据的地方,好比金库最里面的保险柜。而这三层,全部由"一个中心"——安全管理中心统一调度、集中管控,好比金库的总控制室。这样"三道防线 + 一个大脑"配合,才叫纵深防御。
把"一个中心、三重防御"这八个字连同它的展开记住,既能应付选择题,也能在案例、论文写安全技术体系时当现成的框架用,非常实用。你在论文里写安全技术体系时,只要照着"安全通信网络—安全区域边界—安全计算环境—安全管理中心"这个骨架铺开,条理立刻就出来了。
五、系统怎么定级:实施方法六步
知道了有五个等级,那具体一个系统怎么走完"定级到落地"的全过程?教材在等保实施方法里给了一条清晰的主线,我按原文帮你排成六步:
- 安全定级:对系统进行安全等级的确定——这是第一步,也是纲,先定几级,后面才有依据。
- 基本安全要求分析:对照安全等级的划分标准,分析、检查系统的基本安全要求(这一步就要用到 22239 的要求)。
- 系统特定安全要求分析:根据系统的重要性、涉密程度及具体应用情况,分析系统特定的安全要求(在通用要求之外,补上这个系统特有的那部分)。
- 风险评估:分析和评估系统所面临的安全风险。
- 改进和选择安全措施:根据系统安全级别的保护要求和风险分析结果,改进现有安全保护措施、选择新的安全保护措施。
- 实施安全保护:把选定的安全措施真正落地实施。
你把这六步的逻辑理顺——先定级(定几级)→ 再分析要求(通用的 + 特定的)→ 评风险 → 定措施 → 落地——就会发现它其实是一条特别顺的因果链:定级是起点,实施是终点,中间是"照着等级找要求、照着风险配措施"。理解了这条链,哪怕题目问"实施方法包括哪些""定级之后下一步做什么",你也能顺着链条答出来。
这里有两个细节值得你多留意。第一,为什么"安全定级"排在第一步? 因为等保的整套逻辑都是"以级定要求"——你不先把级别定下来,后面对照哪一档的基本安全要求、要配多强的安全措施,全都无从谈起。定级是纲,纲举才能目张,这也是为什么前面第二节我要花那么大篇幅讲怎么判级。第二,为什么"基本安全要求"之外还要单列"系统特定安全要求"? 因为 22239 给的是同一等级下的通用要求,是"下限";但每个系统的重要性、涉密程度、具体应用场景不一样,通用要求之外还得补上这个系统特有的那部分。打个比方,通用要求像是"这个级别的房子都得装防盗门",而特定要求是"你家临街一楼、还放着贵重物品,那得再加装监控和栅栏"。两者叠加,安全要求才既达标、又贴合实际。理解了这两点,你对这六步就不只是"能背",而是"懂它为什么这么排"。
六、三个易错点,考前给你钉死
这一章的坑集中,我把最容易失分的三处再单独钉一遍,你考前扫一眼:
易错一:标准号张冠李戴。 再说一次——等保基本要求 22239、定级指南 22240;22080 是 ISMS,不是等保。这三个数字务必对应清楚,这是历年血泪教训。
易错二:五级顺序和后果对不上。 别把"影响国家安全"往低等级上安。记牢那条升级线:只影响公民法人(一、二级)→ 开始影响社会秩序公共利益(二、三级)→ 影响国家安全(三、四、五级逐级加重)。名字顺序"自主、指导、监督、强制、专控"配着记。
易错三:把等保和 ISMS 的体系混为一谈。 教材明说,常见的信息安全管理体系有两类——基于 ISO 27001 的(对应 22080/ISMS)和基于等级保护的(对应等保标准簇)。这是两条并列的路子,别混着答。
避开这三个坑,等保这块的分你基本就能稳稳拿住。这三处也是我历年批改中看到学员栽得最多的地方,你现在把它们钉死,就等于提前把失分口子堵上了。
七、这块内容怎么用到案例和论文里
最后给你把这块知识"变现"到案例和论文上。等保不只是选择题的考点,它在案例和论文里是一个非常好用的"安全规划抓手"。
案例里:如果题目背景涉及信息安全建设、安全规划,你可以用"先定级、再按 22239 分析基本要求、评估风险、配置安全措施"这条实施主线来组织答案,逻辑完整又贴教材,踩点自然多。
论文里:写"信息安全规划"或"信息系统安全体系建设"方向时,等保是绝佳的落脚点——你可以写你负责的系统按等保定为第几级(面向社会公众的重要系统一般定第三级,这是很常见、也很稳妥的设定),依据"一个中心、三重防御"搭安全技术体系,再结合定级实施六步展开建设过程。这样写既显专业、又有制度依据,比空谈"加强安全"扎实得多。(论文里给系统定级时,定第三级通常最自洽——它对应"重要的、面向社会的系统",既不会像一、二级显得系统无足轻重,也不会像四、五级那样拔高到国家安全层面显得不合常理。)
给你一个论文里可以直接套的表述范式,你感受一下:在写安全体系建设的段落时,可以这样落笔——"针对本系统作为面向社会公众的重要业务系统,团队依据网络安全等级保护要求将其定为第三级,并对照 GB/T 22239 的基本安全要求开展安全建设;在技术层面,按照'一个中心、三重防御'的思路,从安全通信网络、安全区域边界、安全计算环境三个层面设防,并建立安全管理中心统一管控。"你看,短短两句话,就把"定级 + 标准依据 + 技术框架"全铺进去了,专业度一下就上来了。评卷老师最喜欢这种"有制度依据、有框架、落地清楚"的写法,比空喊"我们非常重视安全"强太多。
把知识用起来、能迁移到案例论文,才算真正学透。这也是我一直跟大家强调的——教材知识点不是背完就完,要能在考场上"取出来用"。等保这块,既是选择题的送分点、又是案例论文的现成框架,性价比极高,这一个月你务必把它拿稳。
八、明日预告
明天是本周收官的综合站——综合"50 道翻盘题"冲分点(方法篇)。综合知识是三科里最能靠冲刺"抢分"的一科,明天我给你梳理那些高频、易错、性价比最高的冲分考点,教你在最后这一个月里怎么用有限的时间,把综合这一科的分尽可能往上抬一抬。我们明天不见不散。
