
【虚构案例声明】 本课程中的"美好家园"物业集团、"清华园社区"、"智慧邻里2.0"项目及全部人物均为教学所用的虚拟项目与虚构人物,详见第 01 讲首次声明。
一、上节回顾与作业精讲
1.1 上节核心回顾
上一讲 IT 治理:治理定方向管理定过程,核心是责权利划分,目标三项。记忆钩子一串数字:内涵五、目标三、层次三、决策五、框架六、内容六、原则三、动作四、任务五、治理域三、COBIT 五领域七组件、国际标准六原则三任务。
1.2 上节作业讲评:财务要审计,信息部反对
上一讲的核心作业:治理委员会第一次例会,财务负责人要求每个项目上线后做独立审计,信息部负责人反对说"刚上线就审计等于不信任我们"。周总看向你。
我看了大家的作业,大多数同学站财务一边,理由是"审计是治理的机制保障"。方向对,但只说"该审"不够,周总要的是"怎么审才不至于变成信息部和财务的对立"。我给一版。
先给结论:审计该做,但不是"上线后查一次",是嵌进项目全过程。 "周总,财务的要求我支持,教材讲 IT 治理五项任务,机制保障里明确写了'审计 IT 完整性、有效性和合规性',这是治理的规定动作。信息部的顾虑我也理解,所以我建议把审计从'上线后突击检查'改成'项目全过程的三次审计',并且审计的对象是过程和控制,不是审人。"
什么时候审、审什么,按项目阶段分三次:
- 立项后审可行性与计划:审的是可行性研究是否真做了、项目计划是否完备、职责有没有不相容的情况。这一次审计的结果是给项目"放行",信息部应该欢迎,因为它把项目的合法性坐实了。
- 执行中审控制:审配置管理、变更控制、采购流程、进度和质量控制是否按制度执行。这一次审的是过程有没有痕迹,不是结果好不好。教材"机制保障"里说的"规范过程管理和痕迹管理"就是这个。
- 上线后审运维与安全:审系统运行日志、访问控制、数据安全、等级保护测评是否落实。这一次才是财务原本要的"钱花得对不对、系统有没有漏洞"。
谁来审: 集团内审部门牵头,可以聘外部专家,但外部专家要按教材的要求评价其资格、独立性、胜任能力并签书面协议。信息部自己不能审自己,这是独立性的底线,但信息部要配合提供资料,配合本身写进考核。
结果给谁看: 审计报告给治理委员会,抄送被审计部门。发现问题的,被审计部门限期整改,审计部门做后续审计核实。整改情况作为下一年预算的参考依据。这样信息部会发现,审计通过等于给自己的预算背书,而不是给自己找麻烦。
收尾说给两边听: "对信息部,审计是把你们做对的事变成有据可查的记录,将来出了问题,记录就是你们的护身符;对财务,审计不是抓错,是让钱的去向有痕迹。两边要的其实是同一样东西:可追溯。"
体会:把"要不要审"变成"什么时候审、审什么、谁审、结果怎么用"四个问题,争论就没了。这一讲教材 3.2 节会把这四个问题正式讲成审计目的、范围、流程和内容。
二、谁来查规矩有没有被执行:本讲目标
2.1 治理定规矩,审计查执行
上一讲市政府定了规矩:五项决策谁来批、六方面内容怎么管、三条原则怎么开会。规矩定了,谁来查有没有被执行?就是本讲的 IT 审计。
用城市的类比,IT 审计是"纪委加审计署":纪委查规矩有没有人违反,审计署查钱有没有花对。两个职能合在一起,就是教材说的"对信息系统治理及 IT 内控与管理开展 IT 审计,充分发挥 IT 审计监督的作用"。
本讲考点密集。2023 年上半年第 6 题考审计目标,2024 年上半年第 1 批第 44 题考内部控制审计的分类、第 65 题考四种审计技术,第 2 批第 13 题考流程四阶段、第 32 题考范围四层,2026 年上半年第 1 批第 20 题考审计风险四类。四年六题,教材 3.2 节的每个小节都被考过。
本讲对标教材第 4 版第 3 章 3.2 节 IT 审计。目标三个:
- IT 审计是什么、审什么、有什么风险?定义、目的、范围、人员、风险五个基础概念。
- 怎么审?依据、方法、技术、证据、底稿、流程。
- 审计业务分几类?"智慧邻里2.0"项目的审计怎么接?
2.2 本讲任务地图
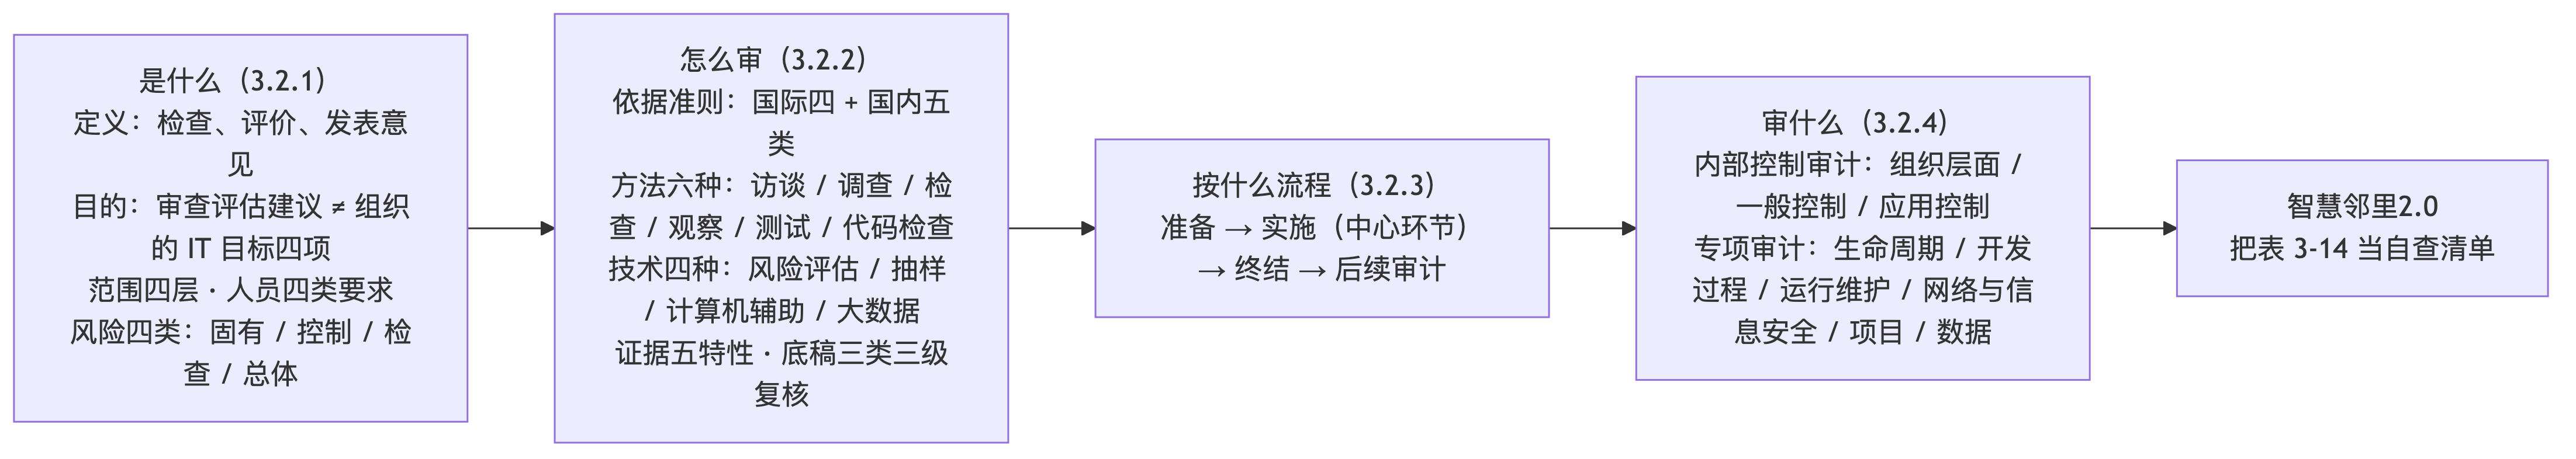
记忆钩子:目标四、范围四、风险四、方法六、技术四、证据五、底稿三、流程四、业务两大类。
三、核心内容精讲:IT 审计是什么
3.1 IT 审计定义、目的与四项 IT 目标
先说一个区别: 传统审计的"重要性"指会计报表错报漏报的严重程度;IT 审计的重要性指 IT 审计风险(固有风险、控制风险、检查风险)对组织影响的严重程度,如财务损失、业务中断、失去客户信任、经济制裁。
定义,教材表 3-3 列了四家的说法,你记国标的那句:根据 GB/T 34960.4《信息技术服务 治理 第 4 部分:审计导则》,IT 审计是根据 IT 审计标准的要求,对信息系统及相关的 IT 内部控制和流程进行检查、评价,并发表审计意见。国际信息系统审计协会的说法也常考:"获取并评价证据,以判断计算机系统是否能够保证资产的安全、数据的完整以及有效利用组织的资源并有效实现组织目标的过程"。
目的: 通过开展 IT 审计工作,了解组织 IT 系统与 IT 活动的总体状况,对组织是否实现 IT 目标进行审查和评价,充分识别与评估相关 IT 风险,提出评价意见及改进建议,促进组织实现 IT 目标。
2023 年上半年第 6 题问"哪项不属于 IT 审计的目标",选项是对 IT 目标的实现进行审查和评价、识别和评估 IT 风险、保护信息资产的安全、提出评价意见及改进建议。答案是"保护信息资产的安全"。为什么?审计的目的是"审查、评估、提出建议",它不直接"保护"资产,保护资产是组织的 IT 目标,不是审计的目标。这道题考的就是"审计的目标"和"组织的 IT 目标"两个层次的区分。
组织的 IT 目标四项: IT 战略与业务战略保持一致;保护信息资产的安全及数据的完整、可靠、有效;提高信息系统的安全性、可靠性及有效性;合理保证信息系统及其运用符合法律法规及标准的要求。
人话翻译: 审计员的活是"查、评、建议",不是"干"。他查你有没有保护好资产,但保护资产是你的活。就像体检医生查你血压,但控制血压是你自己的事。