
距 10 月 24 日系规考试还有 22 天 | 10 月 2 日发布 | 2026 系规 30 天冲刺特辑 Day09 / 30
主讲:老孙
今日章节:教材第 11 章 11.1 IT 治理、11.2 IT 审计(S 档;综合约 3 道,案例几乎不考,论文认识段的常用上位框架)
预计阅读时间:60 分钟
零、今日坐标
同学们好,我是老孙。
今天进入阶段二"补面"的第一天,讲第 11 章信息系统治理。这是 S 档三章的最后一章,也是 S 档里性质最特殊的一章。
先把它的考试分量说实在。我把五套 370 道综合真题按模块归类,治理与监理类每套大约 3 道,比服务管理、运营运维少得多;七套案例真题里第 11 章的术语几乎零命中。那它为什么还是 S 档?两个原因。一是它是论文"认识段"的三大上位框架之一(治理、服务、规划):写"论 IT 服务规划设计""论服务的持续改进与监督"时,开头一段"为什么要做这件事"从治理的角度讲(与业务目标一致、有效利用资源、管理风险),比直接跳进服务细节有层次。二是它是理解第 12 章"为什么这么管"的上位逻辑:治理定方向、管理做执行,服务管理的八大过程、四级回顾、质量管理都是治理框架下的管理活动。
所以这一章的学法和第 12 章不同:框架背牢、用于论文认识段和综合选择题,不需要在案例里深挖。 我带的一位教育行业网络中心背景的同学,学第 11 章时想把 IT 审计的每种方法、每类底稿都背到能默写,一讲啃了三个小时。我叫停了:IT 审计在综合里"能认出来"就够,案例七套真题零命中,论文不会单独考审计。把时间留给第 13、14 章。
这一章有一个学习难点:并排的清单特别多,特别容易串。 治理体系"构成五项"和"框架六部分",治理"三大目标"和"核心内容六方面",治理"活动四个动作"和"五大任务",COBIT 的"治理域一个"和"管理域四个",38500 的"六原则"和"三任务"。我带的一位同学在综合题里把"体系构成"和"体系框架"答反了,另一位把 38500 六原则的第三项"收购"记成了"架构"。今天我把这些并排清单放在一张图里对照着讲。
今天的学习时长建议 2.5 到 3 小时。第一段 70 分钟读第一节,重点默写四组并排清单和三套标准的对照表;第二段 40 分钟做第二节真题和模拟题;第三段 30 分钟做论文认识段的练习。今天比第 12 章那三天轻一些,正好在国庆假期里缓一口气。
一、今日主线:第 11 章精讲
1.1 第 11 章开篇:治理与审计的关系
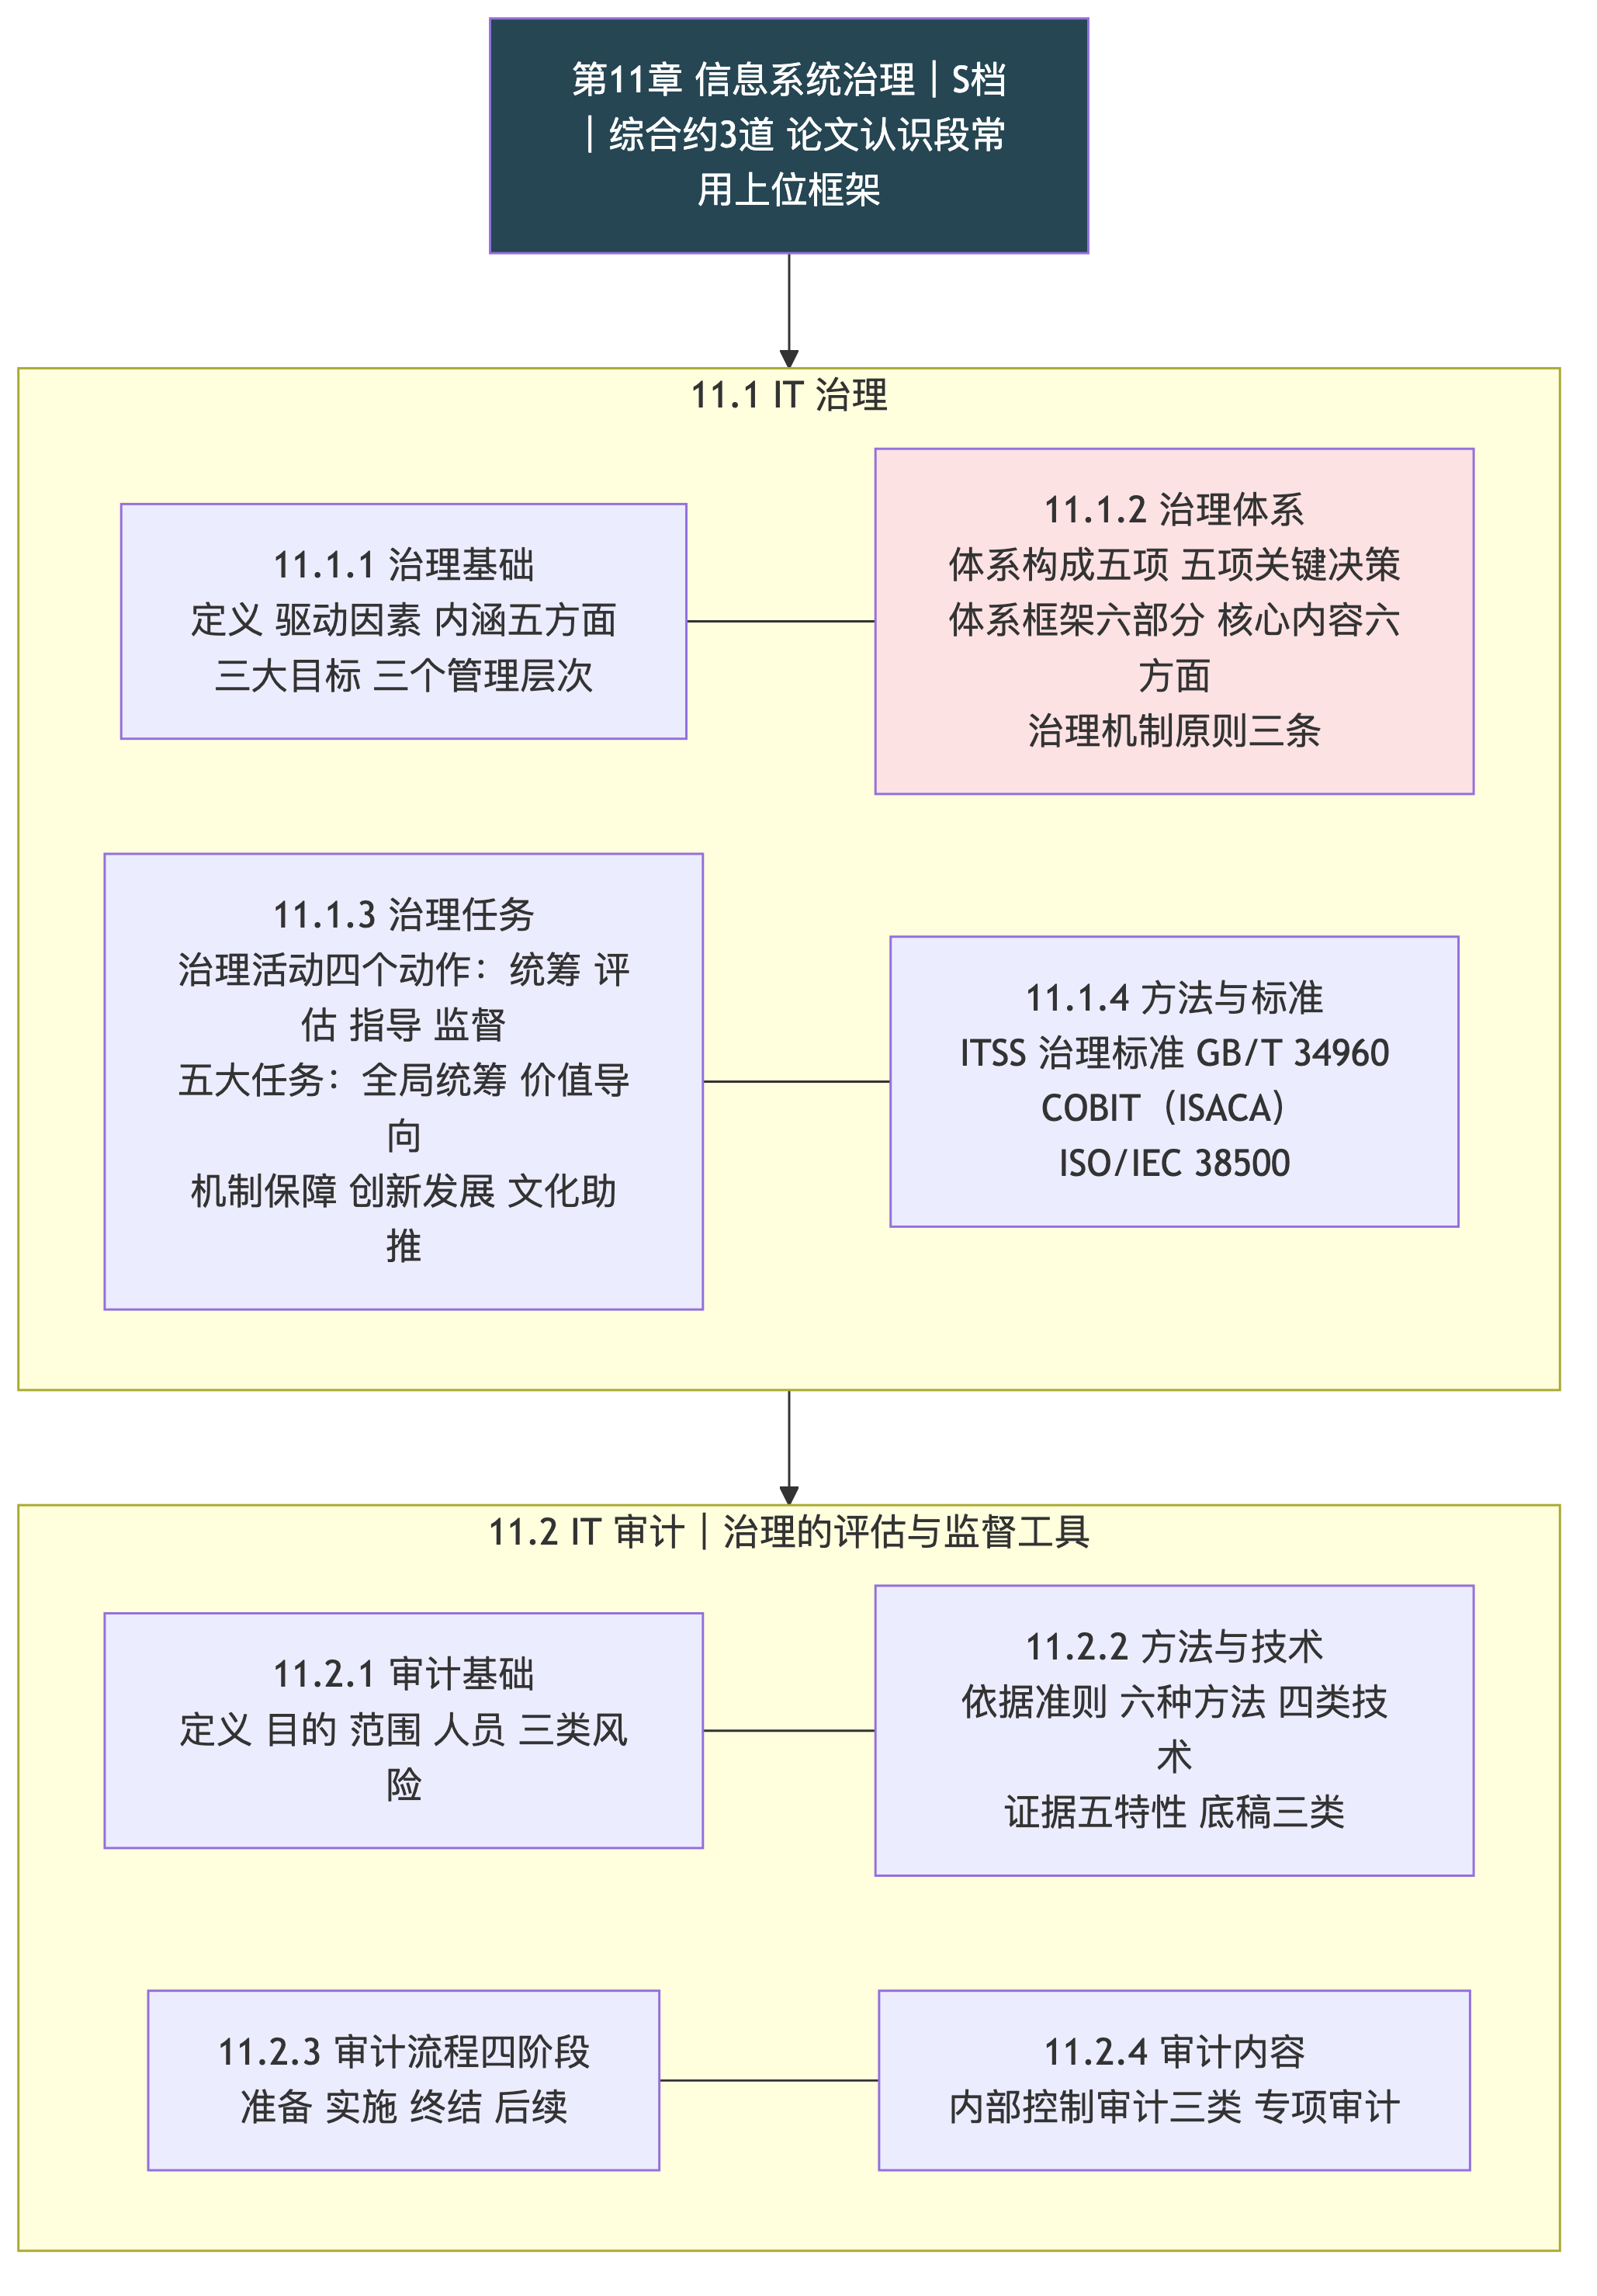
教材第 11 章开头一段话把两节的关系说清楚了:"信息系统治理(IT 治理)是组织开展信息技术及其应用活动的重要管控手段,也是组织治理的重要组成部分……起到重要的统筹、评估、指导和监督作用。信息技术审计(IT 审计)作为与 IT 治理配套的组织管控手段,是 IT 治理不可或缺的评估和监督工具,重点承担着组织信息系统发展的合规性检测以及信息技术风险的管控等职能。"
两句话记两件事:治理的四个动作是统筹、评估、指导、监督;审计是治理的评估和监督工具,管合规性和风险。
1.2 11.1.1 IT 治理基础
定义。 教材原文:"IT 治理是描述组织采用有效的机制对信息技术和数据资源开发利用,平衡信息化发展和数字化转型过程中的风险,确保实现组织的战略目标的过程。"另一处表述:"IT 治理是指组织在开发利用信息技术过程中,为鼓励组织所期望的组织行为而明确决策权归属和责任担当的框架。"第二句是老真题常考的定义句,关键词"决策权归属""责任担当"。
驱动因素。 教材列了八条驱动组织开展高质量 IT 治理的因素,考试不会全考,记住几条有特点的:良好的治理确保 IT 投资有效性;IT 是知识高度密集型领域价值弹性大;IT 已融入组织各领域成为高质量发展基础;高级管理层管理幅度有限需要明确责权;成熟度高的组织以不同方式治理 IT 获得领先效果。
内涵五方面。 教材说 IT 治理的内涵体现在五方面:由组织治理层或高级管理层负责,从全局高度做制度安排;强调数字目标与组织战略目标保持一致;保护利益相关者权益,管理风险,平衡成本收益;是一种制度和机制,涉及战略匹配、建设投资、安全、绩效评价;组成部分包括管理层、组织结构、制度、流程、人员、技术。
第二条"与组织战略目标保持一致"是综合考了三次的点(2018 年上半年第 17 题、2022 年上半年第 20 题问"IT 治理强调信息化目标与企业什么保持一致",答案都是战略目标;2024 年下半年第 39 题问 IT 治理是谁的责任、确保 IT 支持组织的什么,答案是最高管理层和执行管理层、战略)。
治理与管理的关系。 这是老真题的常客。2019 年上半年第 17 题和 2021 年上半年第 21 题都考了,口径是:IT 治理是 IT 运作的基本框架(蓝图),IT 管理是在这个框架下为实现目标采取的行动(内容);治理是管理的基石,某种意义上治理比管理更重要;两者相辅相成缺一不可。2023 年上半年第 32 题的表述:"与 IT 管理相比,IT 治理规定了整个 IT 的规划与组织、获得与实施、交付与支持、监控与评价的基本框架。"这四组词正好对应 COBIT 的四个管理域,后面会讲。
三大目标。 教材原文:"IT 治理的主要目标包括:与业务目标一致、有效利用信息与数据资源、风险管理。"每条有一句解释:与业务目标一致是从组织目标和数字战略中抽取需求形成治理框架,保证 IT 开发利用跟上持续变化的业务目标;有效利用信息与数据资源是针对工程超期、需求未满足、平台不支持业务、数据效能不高等问题管好资源管理职责保证投资回收;风险管理是针对新技术未管理、不符合法规、未识别服务威胁等新风险,制定保护机制、监控关键资源和处理事件。
三个管理层次。 最高管理层(如董事会)、执行管理层、业务与服务执行层。各层职责:最高管理层证实 IT 战略与业务战略一致、证实 IT 价值交付、指导 IT 战略和投资、指导信息数据资源分配;执行管理层制定 IT 目标、分析新技术机遇风险、建设关键过程与核心竞争力、分配责任定义规程衡量业绩、管理风险;业务与服务执行层提供信息数据服务和支持、建设维护 IT 基础设施、提出和响应 IT 需求。教材还说"好的 IT 治理实践需要在组织全范围内推行",治理层依赖基层提供决策和评估所需信息。
1.3 11.1.2 IT 治理体系:四组并排清单
这一小节是第 11 章最容易串的地方,四组清单都是"IT 治理的什么什么",数量是五、五、六、六。我把它们并排放在一张图里。
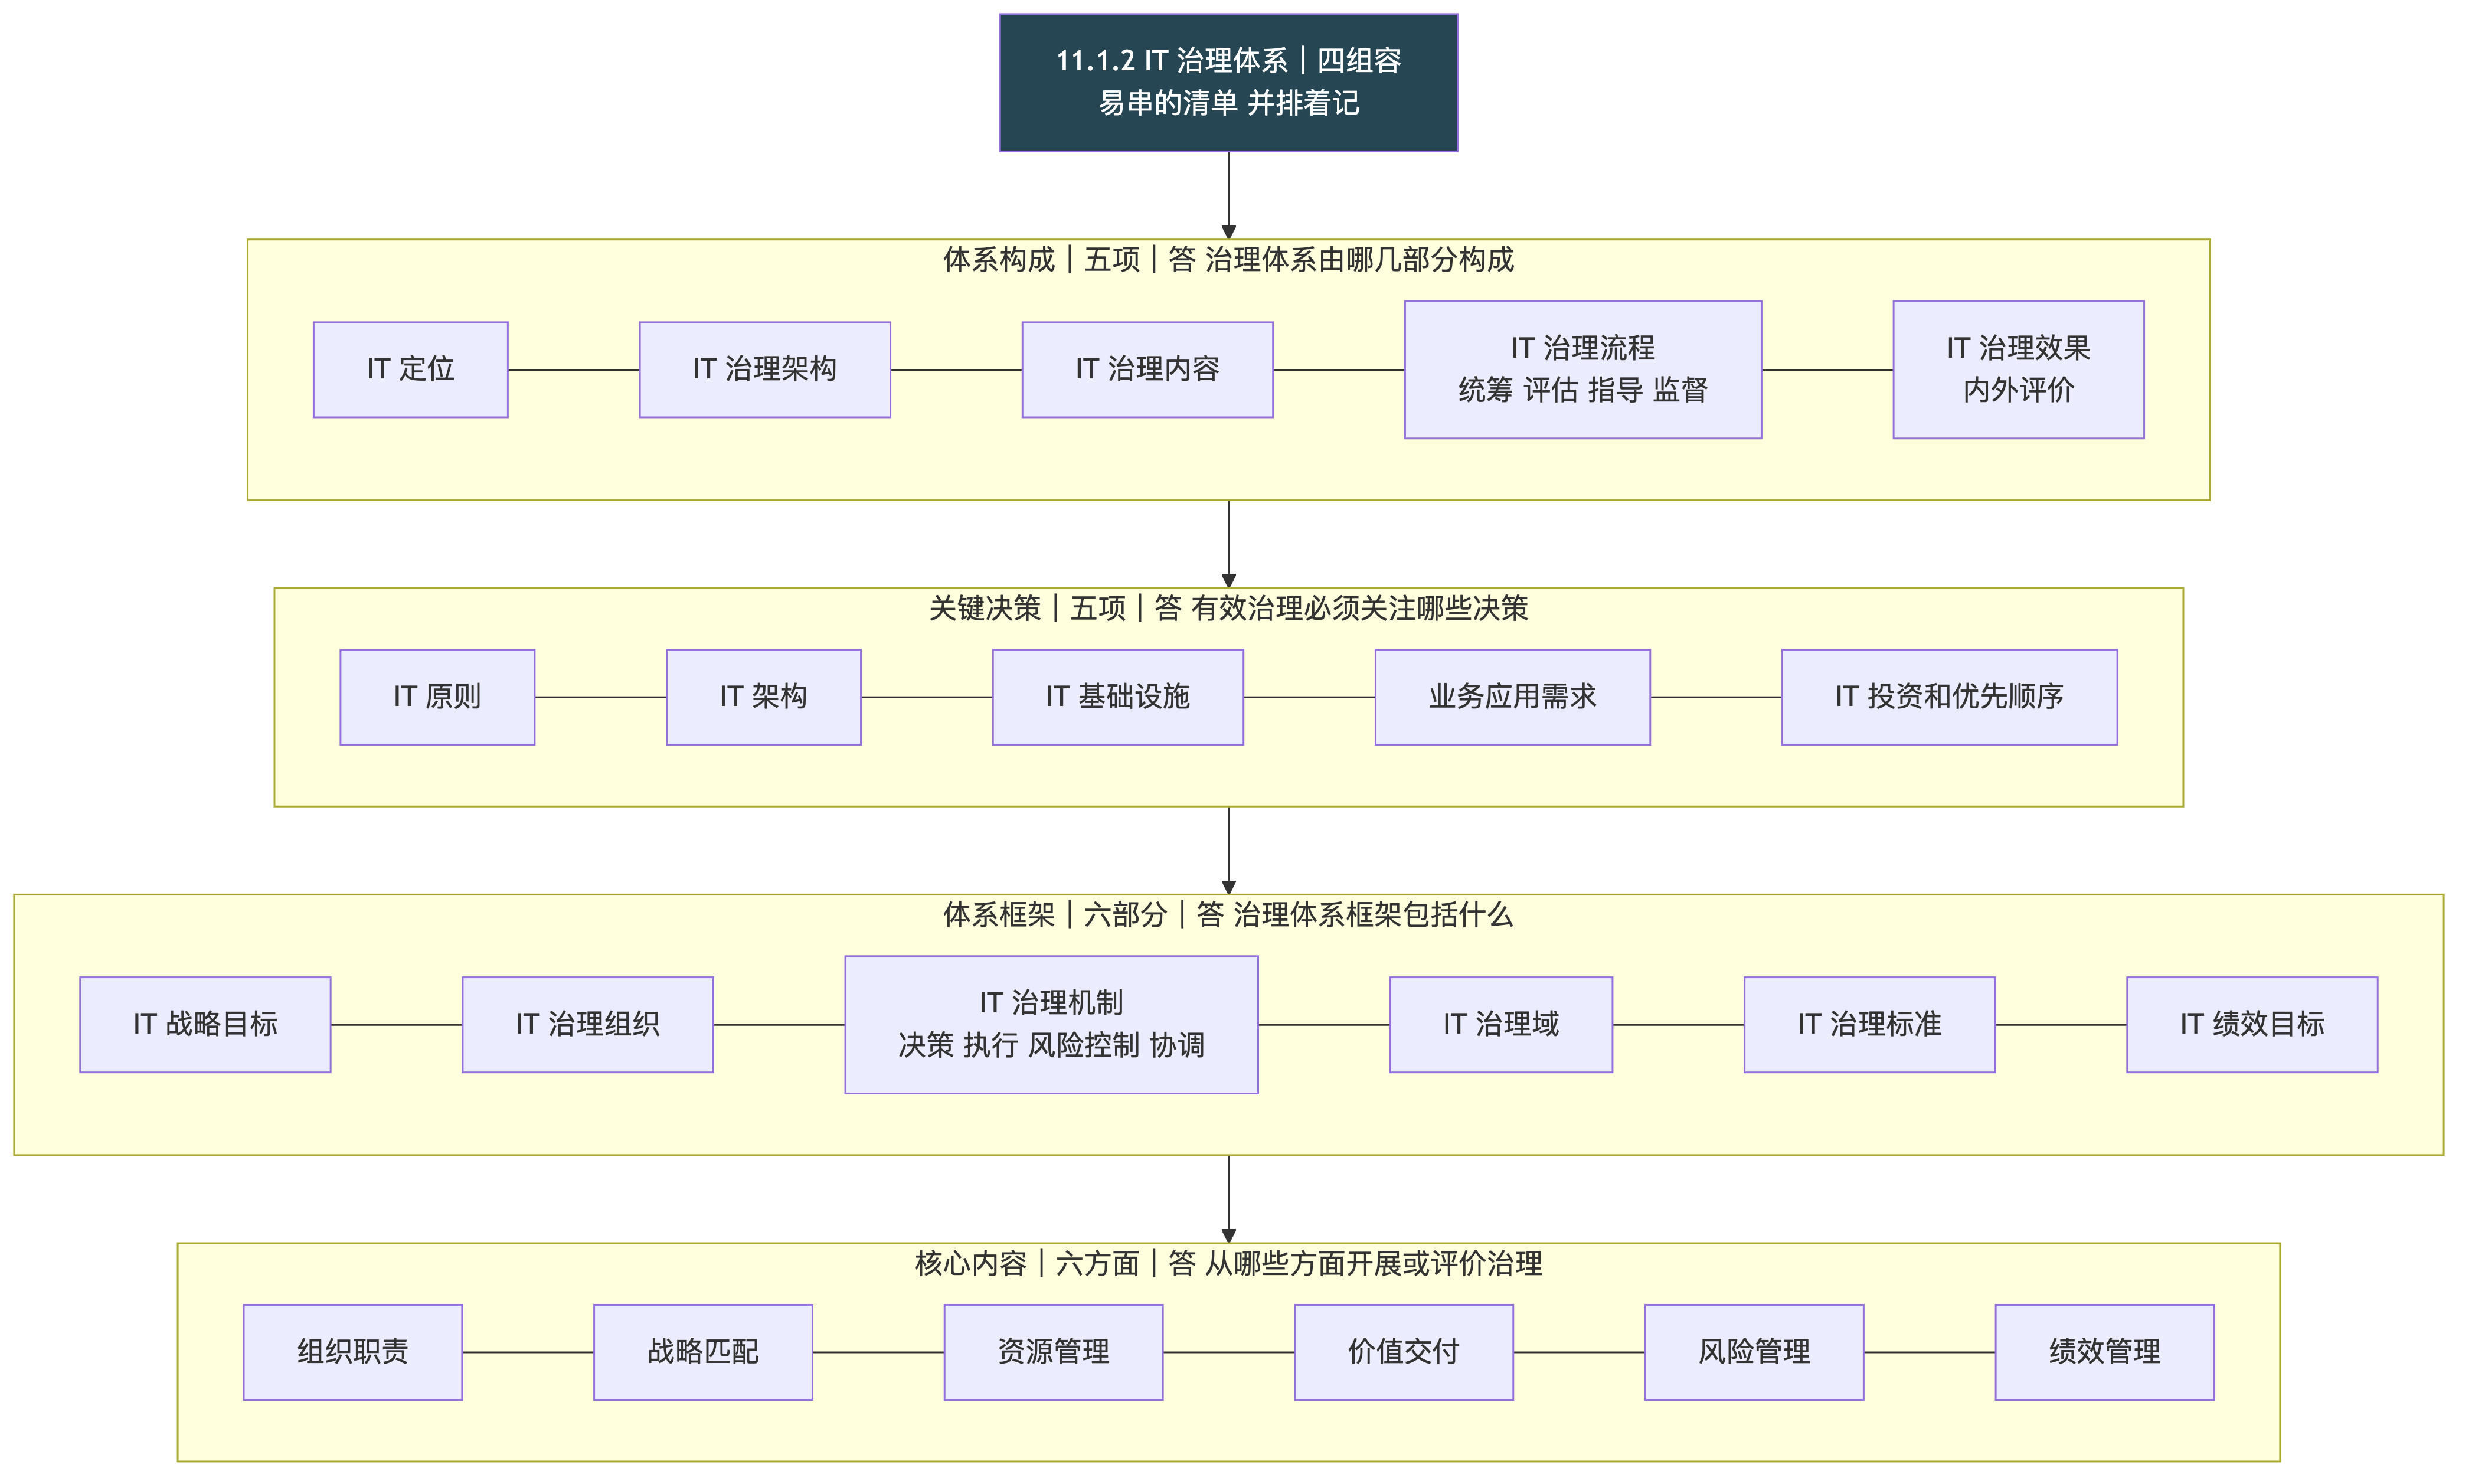
第一组:IT 治理体系的构成,五项。 教材原文:"IT 治理体系的构成……具体包括:IT 定位,IT 应用的期望行为与业务目标一致;IT 治理架构,业务和 IT 在治理委员会中的构成、组织 IT 与各分支机构的 IT 权责边界等;IT 治理内容,决策、投资、风险、绩效和管理等;IT 治理流程,统筹、评估、指导、监督;IT 治理效果(内外评价)等。"教材图 11-1 把五项对应到五个问题:治理的目标是什么(定位)、由谁来做(架构)、做什么(内容)、怎么做(流程)、效果如何(效果)。
第二组:关键决策,五项。 教材原文:"有效的 IT 治理必须关注 5 项关键决策……包括 IT 原则、IT 架构、IT 基础设施、业务应用需求、IT 投资和优先顺序。"五项之间有驱动关系:"IT 原则驱动 IT 整体架构的形成,而 IT 整体架构又决定了基础设施,这种基础设施所确定的能力又决定着基于业务需求应用的构建,最后,IT 投资和优先顺序必须为 IT 原则、整体架构、基础设施和应用需求所驱动。"教材说每个决策都要确定"由谁来负责输入,以及由谁来负责做出决策"。
第三组:IT 治理体系框架,六部分。 教材原文:"IT 治理体系框架具体包括 IT 战略目标、IT 治理组织、IT 治理机制、IT 治理域、IT 治理标准和 IT 绩效目标等部分,形成了一整套 IT 治理运行闭环。"各部分一句话:战略目标是针对 IT 与业务关系、决策、资源利用、风险控制制定的目标;治理组织的核心是治理机构(如 IT 治理委员会)的设置和权限划分,"对 IT 治理效率起着决定性的作用";治理机制是决策机制、执行机制、风险控制机制、协调机制四者的综合体;治理域是对 IT 资源整合配置采取的行动,内容包括信息系统的计划、构建、运维与监控,"确保信息化高效做事情、数字化敏捷做决策";治理标准包括基本规范、实施参照、评价体系、审计方法;绩效目标关注 IT 价值实现,评价工期成本质量是否达标。
第四组:IT 治理核心内容,六方面。 教材说 IT 治理本质上关心两件事:"实现 IT 的业务价值"和"IT 风险的规避",前者靠战略匹配,后者靠建立职责,两者都需要资源支持和绩效度量。核心内容六方面:组织职责、战略匹配、资源管理、价值交付、风险管理、绩效管理。各条一句话:组织职责是明确信息部门与业务部门的关系责任,划分系统的所有者、建设者、管理者、监控者;战略匹配是 IT 建设与组织战略相匹配,"是 IT 为组织贡献业务价值的重要驱动力";资源管理是优化 IT 投资和资源(人、应用系统、信息、基础设施)分配;价值交付是通过 IT 项目全生命周期管理实现预期业务价值,"价值交付就是创造业务价值";风险管理确保资产安全、灾难恢复、信息安全、隐私安全,"风险管理就是保护业务价值";绩效管理追踪监视 IT 战略、项目、资源、服务、流程的绩效,工具如平衡计分卡。
四组清单的区分钥匙:构成五项回答"治理是什么样子"(定架内流效),决策五项回答"治理要决定什么"(原架基应投),框架六部分回答"治理怎么运转"(目组机域标绩),核心内容六方面回答"治理管哪些事"(职匹资价险绩)。 看到题目问"构成""决策""框架""核心内容"哪个词,就调哪一组。